


Aby włączyć Secure Boot (bezpieczny rozruch) dla FACEIT, wejdź do BIOS-u, upewnij się, że komputer uruchamia się w trybie UEFI (bez CSM), a następnie aktywuj Secure Boot w sekcji Security lub Boot i zapisz zmiany. Od 25 listopada 2025 r. ten wymóg dotyczy wszystkich graczy: bez Secure Boot i modułu TPM 2.0 nie dołączysz do meczu. Wielu graczy zna ten scenariusz: otwierasz lobby na FACEIT, a zamiast meczu pojawia się błąd anti-cheatu. Poniżej znajdziesz instrukcje dla płyt Gigabyte, MSI i ASUS.
Co to jest Secure Boot i dlaczego FACEIT Anti-Cheat go wymaga
Secure Boot to mechanizm bezpieczeństwa UEFI. Przy każdym uruchomieniu komputer sprawdza podpisy cyfrowe oprogramowania ładowanego przed Windows: jeśli podpis się nie zgadza, dany komponent zostaje zablokowany. FACEIT Anti-Cheat działa na poziomie jądra i bez Secure Boot nie jest w stanie sprawdzić, czy przed startem Windows nie załadowano sterownika cheatu lub rootkita, a dokładnie tak działają zaawansowane narzędzia do oszukiwania.
Razem z TPM 2.0 Secure Boot tworzy kryptograficznie chroniony raport z rozruchu (Measured Boot). FACEIT AC sprawdza go przed połączeniem: jeśli rozruch jest czysty, dostęp zostaje przyznany, jeśli nie, połączenie jest blokowane. Włączenie Secure Boot dla FACEIT nie kosztuje nic w wydajności: mechanizm działa tylko podczas uruchamiania i nie wpływa na liczbę FPS ani ping.
Wymaganie FACEIT | Co robi | Wpływ na FPS | Obowiązkowe od |
Secure Boot (bezpieczny rozruch) | Blokuje niepodpisane sterowniki podczas rozruchu | Brak | 25 listopada 2025 r. |
Moduł TPM 2.0 | Potwierdza integralność rozruchu za pomocą raportu kryptograficznego | Brak | 25 listopada 2025 r. |
IOMMU / VBS | Sprzętowa zapora pamięci RAM chroniąca przed cheatami DMA | Rzadko i nieznacznie | Wdrażane od kwietnia 2025 r. |
Jak sprawdzić, czy Secure Boot jest włączony, bez wchodzenia do BIOS-u
Zanim wejdziesz do BIOS-u, sprawdź aktualny stan z poziomu Windows, bo Secure Boot może być już włączony. Dotyczy to zwłaszcza osób z Windows 11, ponieważ ten system przy instalacji wymaga obsługi bezpiecznego rozruchu. Sprawdzenie zajmuje niecałą minutę.
Naciśnij Win + R, wpisz msinfo32 i naciśnij Enter. W oknie, które się otworzy, sprawdź dwie wartości: Tryb systemu BIOS powinien mieć wartość UEFI, a Stan bezpiecznego rozruchu powinien być ustawiony na Włączony.
Jeśli tryb BIOS-u to Legacy, a stan bezpiecznego rozruchu to Wyłączony lub Nieobsługiwany, system uruchamia się w starym trybie. W takim przypadku najpierw musisz przekonwertować dysk z MBR na GPT i przejść na UEFI, dopiero potem włączysz Secure Boot w BIOS-ie. Jeśli tryb BIOS-u to już UEFI, a Secure Boot jest po prostu wyłączony, z dyskiem wszystko w porządku i wystarczy zmienić ustawienia płyty głównej.
Przygotowanie przed włączeniem Secure Boot dla FACEIT: dysk GPT i aktualny BIOS
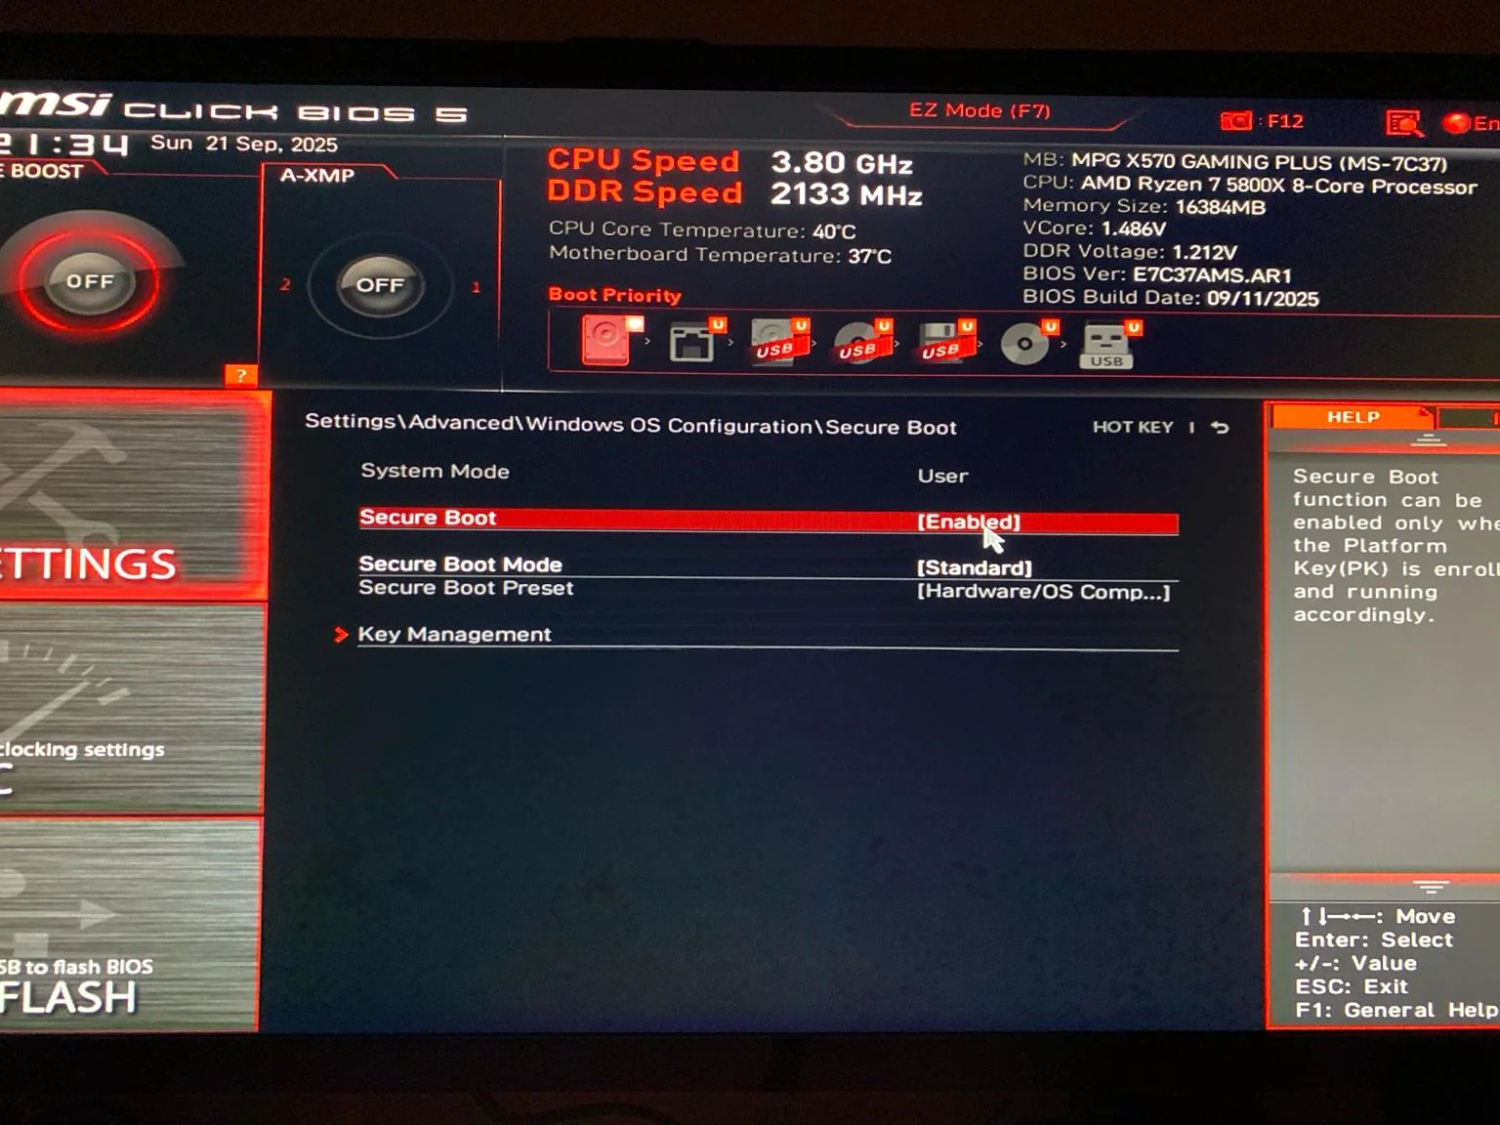
Nie zawsze wystarczy wejść do BIOS-u i przestawić jedną opcję. Część graczy zauważa, że po pierwszej próbie włączenia Secure Boot Windows przestaje się uruchamiać. Da się to naprawić, ale kilka minut przygotowań oszczędza znacznie więcej czasu.
Po pierwsze, sprawdź styl partycji dysku. Otwórz Zarządzanie dyskami (Win + X → Zarządzanie dyskami), kliknij prawym przyciskiem myszy dysk systemowy → Właściwości → karta Woluminy → Styl partycji. GPT oznacza, że wszystko jest w porządku. MBR oznacza, że przed włączeniem Secure Boot potrzebna jest konwersja. Oficjalne narzędzie Microsoftu: uruchom polecenie mbr2gpt /convert /allowFullOS w wierszu poleceń uruchomionym jako administrator. Przed jakąkolwiek operacją na dysku zawsze zrób kopię zapasową danych.
Po drugie, zaktualizuj BIOS. FACEIT udokumentował problemy z nieaktualnym oprogramowaniem układowym na płytach Gigabyte i MSI. Dokładny model płyty znajdziesz w msinfo32 w pozycji Produkt płyty głównej (BaseBoard Product), a następnie pobierzesz odpowiednią wersję firmware ze strony producenta. Po aktualizacji włączenie Secure Boot dla FACEIT powinno zadziałać za pierwszym razem.
Secure Boot dla FACEIT na płytach Gigabyte
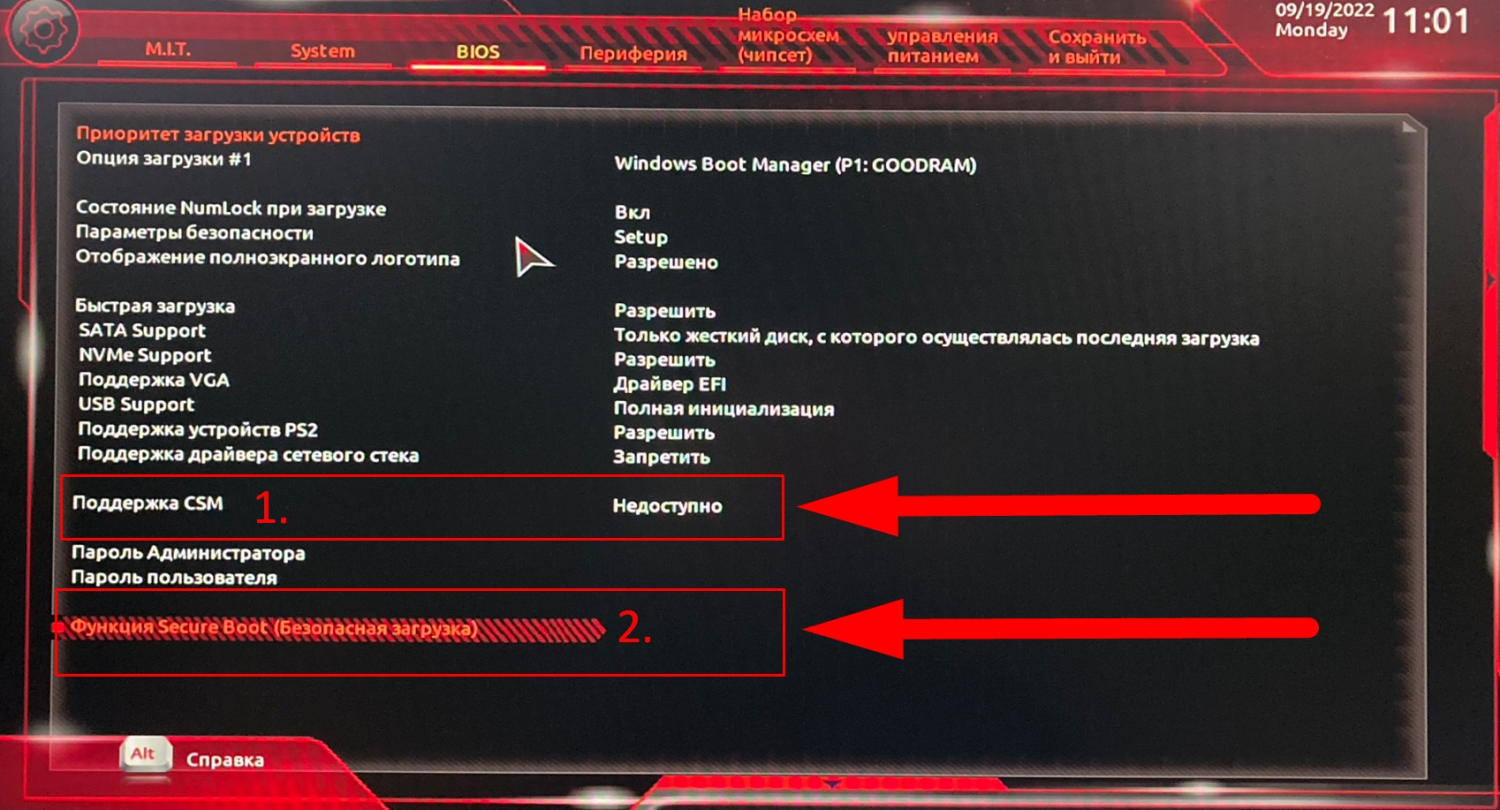
Płyty Gigabyte mają jeden haczyk, który zaskakuje prawie wszystkich: dopóki CSM (Compatibility Support Module) jest włączony, sekcja Secure Boot w ogóle nie pojawia się w BIOS-ie. Gracze wchodzą do ustawień, nie widzą tej opcji i zakładają, że płyta jej nie obsługuje. A obsługuje, wystarczy najpierw wyłączyć CSM. Dopiero wtedy można poprawnie włączyć Secure Boot.
Oto pełna sekwencja z oficjalnego poradnika Gigabyte. Pominięcie któregokolwiek kroku sprawi, że Secure Boot się nie włączy lub FACEIT AC odrzuci system:
Uruchom ponownie komputer i przytrzymaj klawisz Delete, aby wejść do BIOS-u.
Przełącz się w tryb zaawansowany (Advanced Mode, klawisz F2 lub odpowiedni przycisk).
Przejdź do Boot → CSM Support i ustaw Disabled.
Pojawi się sekcja Secure Boot, otwórz ją.
Ustaw Secure Boot Mode na Standard.
Ustaw Secure Boot na Enabled.
Gdy system zapyta o przywrócenie fabrycznych kluczy, potwierdź. Klucze zostaną zainstalowane automatycznie.
Zapisz: F10 → Yes → ponowne uruchomienie.
Sprawdź w msinfo32: Stan bezpiecznego rozruchu = Włączony.
Jeśli po restarcie FACEIT AC nadal zgłasza błąd, sprawdź wersję firmware. Gigabyte wydał aktualizację BIOS-u, która rozwiązuje problemy z Secure Boot w FACEIT. Po aktualizacji trzeba powtórzyć konfigurację, ponieważ aktualizacja firmware przywraca ustawienia Secure Boot do fabrycznych.
Secure Boot dla FACEIT na płytach MSI (BIOS MSI)
MSI to osobny przypadek. FACEIT oficjalnie udokumentował błąd: na niektórych płytach Secure Boot jest wyświetlany jako włączony zarówno w BIOS-ie, jak i w Windows, ale FACEIT AC go odrzuca, ponieważ domyślne klucze są nieprawidłowe. Dlatego włączenie Secure Boot dla FACEIT na płycie MSI wymaga innego podejścia.
Kluczowa różnica w porównaniu z innymi płytami: wybierasz tryb Custom zamiast Standard. Zanim zaczniesz, upewnij się, że firmware jest aktualny, bo w przeciwnym razie potrzebnych opcji może nie być w menu:
Uruchom ponownie komputer i przytrzymaj Delete, aby wejść do BIOS-u.
Przejdź do: Settings → Security → Secure Boot.
Ustaw Secure Boot Mode na Custom.
Ustaw Secure Boot Preset na Maximum Security.
Zapisz: F10 → Yes → ponowne uruchomienie.
Jeśli w menu nie ma opcji „Secure Boot Preset” lub „Image Execution Policy”, firmware jest nieaktualny i wymaga aktualizacji. Według wsparcia FACEIT czasem problem rozwiązuje dopiero aktualizacja do wersji beta BIOS-u. Po aktualizacji powtórz powyższe kroki i sprawdź w msinfo32, czy Stan bezpiecznego rozruchu to Włączony.
Secure Boot dla FACEIT na płytach ASUS
Płyty ASUS są prostsze, ale różne wersje firmware inaczej nazywają potrzebne ustawienie, co wprowadza zamieszanie. FACEIT wyraźnie wskazuje, że na płytach ASUS Secure Boot powinien być ustawiony na Windows UEFI Mode, choć w niektórych wersjach firmware ta opcja nazywa się po prostu Standard. Oba warianty są poprawne i nie różnią się działaniem.
Sekwencja dla ASUS jest prosta. Nie pomijaj końcowego sprawdzenia w msinfo32, zawsze warto potwierdzić wynik przed uruchomieniem klienta FACEIT:
Wejdź do BIOS-u (Delete lub F2 przy uruchamianiu).
Przejdź do Advanced Mode → Boot → Secure Boot.
Ustaw OS Type na Windows UEFI Mode (lub Standard).
Jeśli masz do wyboru UEFI oraz UEFI z CSM, wybierz UEFI.
Zapisz: F10 → ponowne uruchomienie.
Sprawdź w msinfo32: Stan bezpiecznego rozruchu = Włączony.
Gigabyte, MSI i ASUS mają różne ścieżki menu i nazewnictwo, ale zasada jest wszędzie ta sama: UEFI bez CSM oraz aktywny Secure Boot z zaufanymi kluczami. Po poprawnej konfiguracji FACEIT AC akceptuje system bez błędów.
Secure Boot jest włączony, ale FACEIT AC nadal zgłasza błąd
To najczęstsza sytuacja: msinfo32 pokazuje „Włączony”, BIOS wygląda poprawnie, a przy uruchomieniu nadal pojawia się błąd. Zanim zresetujesz ustawienia i zaczniesz od nowa, sprawdź kilka typowych przyczyn. Większość z nich da się szybko usunąć.
Najczęstszym winowajcą jest Setup Mode (tryb konfiguracji). Jeśli w BIOS-ie widzisz komunikat „Secure Boot can be enabled when system is in User Mode”, funkcja utknęła w trybie konfiguracji i w rzeczywistości nie jest aktywna. Rozwiązanie: przejdź do Security → Secure Boot → Key Management → Install Default Secure Boot Keys, następnie zmień Secure Boot Mode z Custom na Standard i zapisz. Ten krok gracze najczęściej pomijają, gdy samodzielnie włączają Secure Boot.
Druga przyczyna to dysk MBR, przez który Windows uruchamia się w trybie Legacy. Rozwiązanie: konwersja narzędziem mbr2gpt i przejście na UEFI. Trzecia to nieaktualny BIOS: po aktualizacji firmware Secure Boot się resetuje i trzeba go włączyć ponownie. Jeśli nic nie pomaga, zainstaluj ponownie klienta FACEIT z faceit.com. Pełną instalację klienta, wymagania systemowe i inne błędy anti-cheatu opisaliśmy w poradniku jak włączyć FACEIT Anti-Cheat.
Gotowe: wejdź do lobby
Konfiguracja Secure Boot dla FACEIT jest prostsza, niż się wydaje. Gigabyte: wyłącz CSM, ustaw Secure Boot Mode na Standard i włącz Secure Boot. MSI: tryb Custom + Maximum Security, a firmware musi być aktualny. ASUS: OS Type = Windows UEFI Mode i gotowe.
Od 25 listopada 2025 r. Secure Boot i TPM 2.0 są obowiązkowe dla wszystkich użytkowników platformy. Kolejne w kolejce są IOMMU i VBS, które od sierpnia 2025 r. obowiązują już graczy powyżej 3000 Elo. Od 14 października 2026 r. wymagany będzie Windows 11, a FACEIT powiązał ten termin z końcem wsparcia Windows 10 przez Microsoft. Lepiej rozwiązać to teraz, niż trafić na błąd tuż przed ważnym meczem.
FAQ: Secure Boot i FACEIT
Czy Secure Boot jest obowiązkowy na FACEIT?
Tak. Od 25 listopada 2025 r. FACEIT wymaga Secure Boot i TPM 2.0 od wszystkich graczy. Bez nich FACEIT AC nie dopuści cię do meczu, nawet jeśli klient jest poprawnie zainstalowany.
Czy włączenie Secure Boot obniża FPS?
Nie. Secure Boot działa wyłącznie podczas uruchamiania komputera i nie ma wpływu na liczbę klatek na sekundę ani ping w CS2.
W BIOS-ie nie ma opcji Secure Boot. Co robić?
Na płytach Gigabyte sekcja Secure Boot pojawia się dopiero po wyłączeniu CSM Support. Na płytach MSI brak opcji Secure Boot Preset lub Image Execution Policy oznacza nieaktualny firmware, który trzeba zaktualizować. Jeśli dysk ma styl partycji MBR, najpierw przekonwertuj go na GPT.
